「対策を後回しにしたサーバが軒並み狙われている」 相次ぐ不正アクセスにラックCTOが警鐘
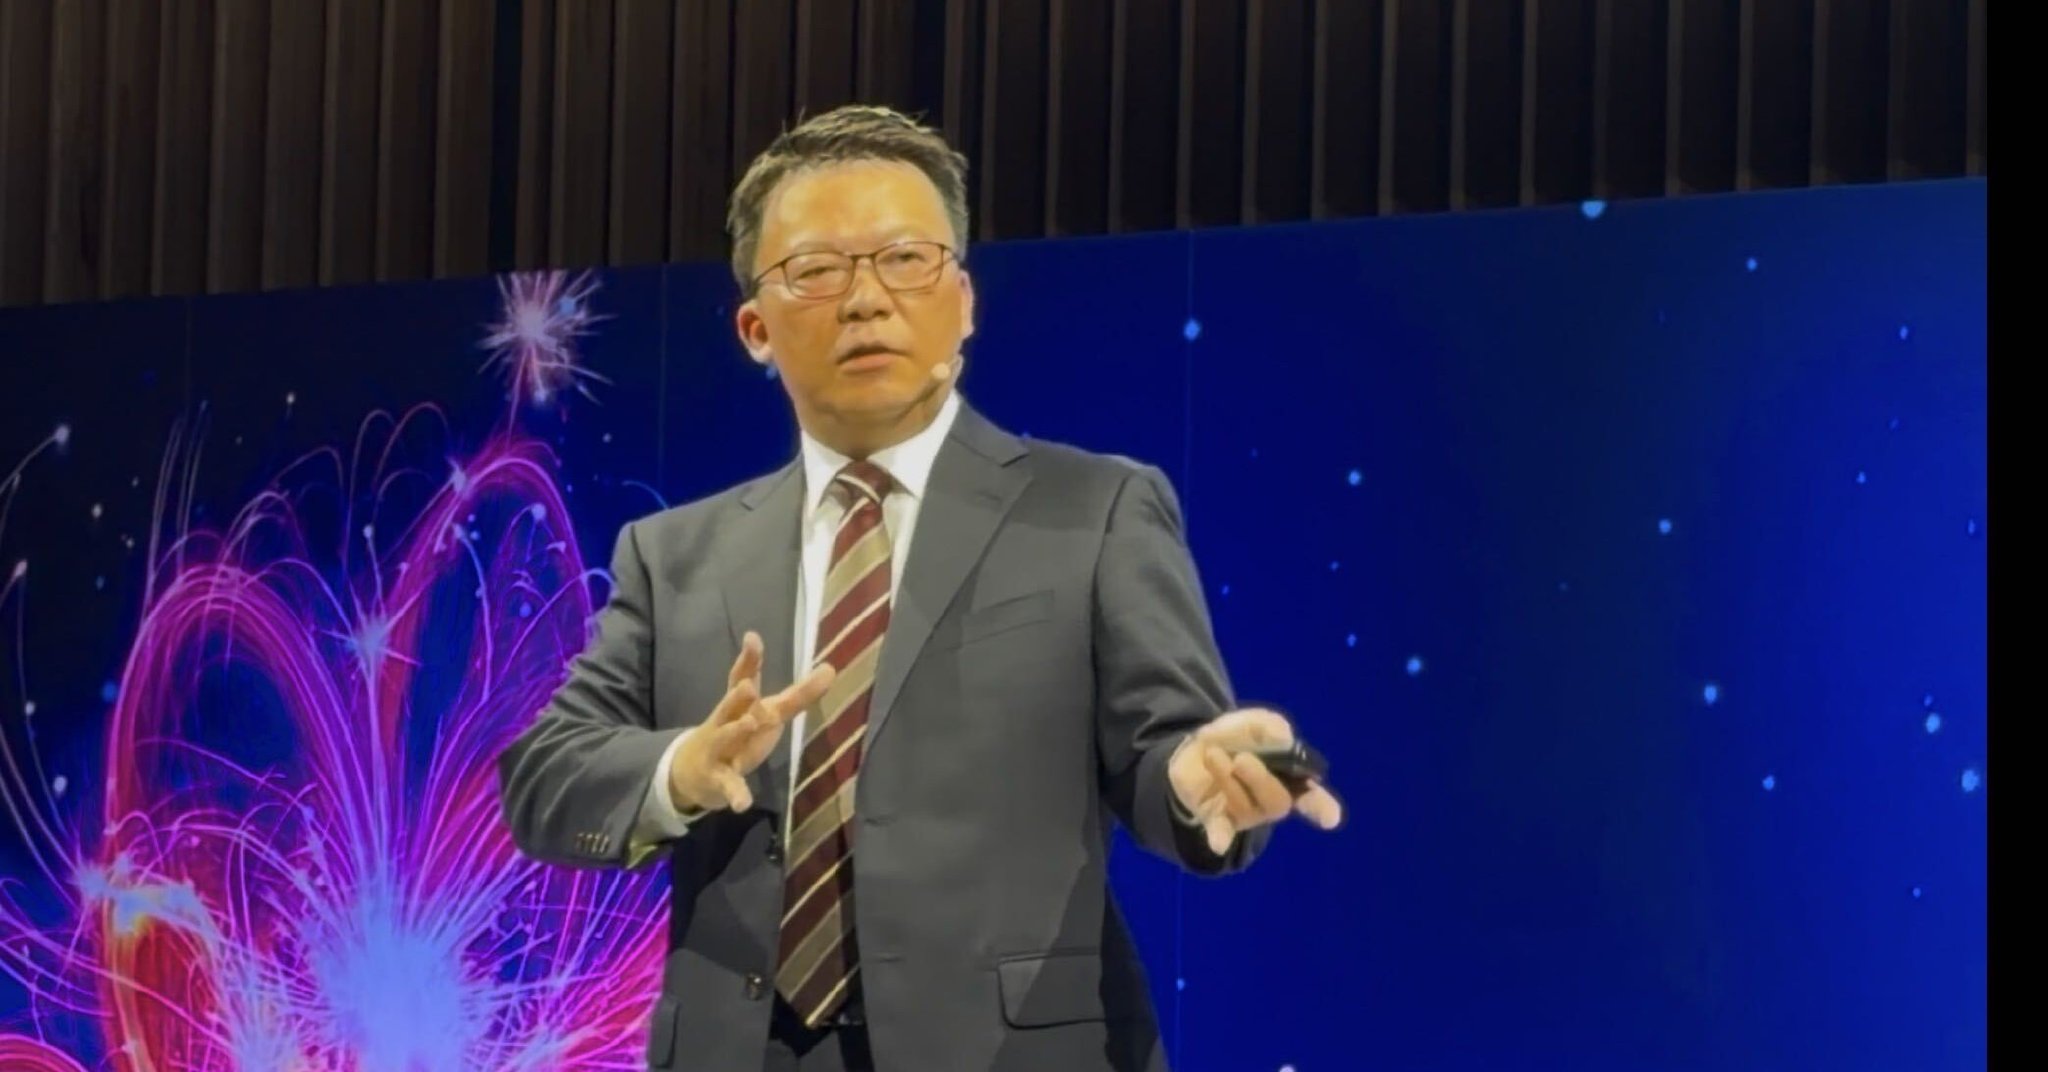
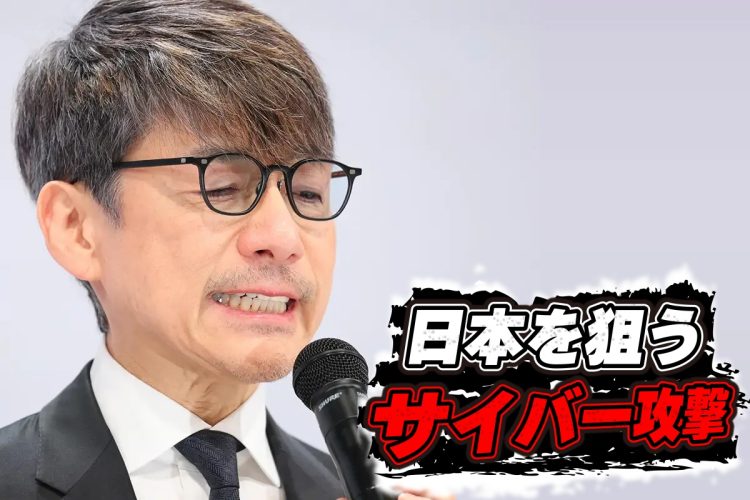
(写真:ITmedia NEWS)
国内企業で不正アクセスや情報漏えいが相次ぐ中、実際にサイバー攻撃の監視や被害対応に当たるセキュリティ企業には、どのような実態が見えているのか。10月28日、KDDIオフィスで開かれたビジネスイベント「KDDI SUMMIT 2026」に登壇したラックの倉持浩明CTOは、「しっかり守られているものは、それなりに攻撃を防げている」とする一方、「セキュリティ診断を後回しにしたサーバなどが軒並み狙われているという印象がある」と警鐘を鳴らした。
Page 2
一方で、最先端のセキュリティ製品を導入すること以上に、基本的な対策を徹底することが重要だと倉持CTOは話す。「知っているということと、それを実際に実行できるかということには、大きな差がある」(倉持CTO) 具体策として、設計段階から安全性を確保する「セキュア・バイ・デザイン」、運用中の安全性を継続的に確認する「セキュリティポスチャマネジメント」、問題を素早く修正する「DevOps」の3つを挙げた。 セキュリティ監視でのAI活用も推奨した。ラックでは、脅威情報を収集する「知るAI」、自社への影響を分析して検知ルールを作る「考えるAI」、不正な通信を遮断する「止めるAI」の3つを連携させ、監視業務の効率化を図っているという。
ただし、検知した通信が実際の攻撃なのか、遮断しても業務に支障がないかといった判断には人の知見が欠かせない。「AIで速度と精度を高め、人の知見で判断の質を高めることが重要だ」と倉持CTOは語った。