iPhoneもMacも早めの更新を。Webを見るだけでコード実行される脆弱性
アクセスランキング
Special Site
PC Watch をフォローする
お買い得情報
最新記事
最新人気特集記事ランキング
Impress Watchシリーズ 人気記事
おすすめ記事
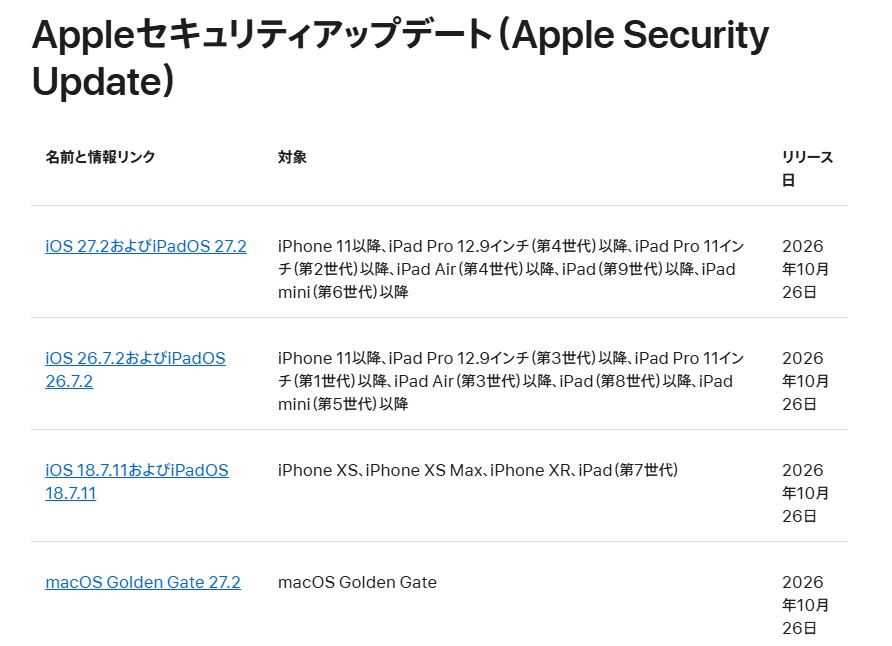
iPhoneやMacを使っているなら、今回のアップデートは早めに当てておきたい。米Appleは10月26日(現地時間)、iOS/iPadOS 27.2やmacOS Golden Gate 27.2をはじめとする各OS向けのセキュリティアップデートを公開し、多数の脆弱性を修正した。
今回公開されたOSバージョンは以下の通り。
- iOS/iPadOS 27.2
- iOS/iPadOS 26.7.2
- iOS/iPadOS 18.7.11
- macOS Golden Gate 27.2
- macOS Tahoe 26.7.2
- macOS Sequoia 15.8.2
- tvOS 27.2
- watchOS 27.2
- visionOS 27.2
- Safari 27.2(macOS Sequoia/Tahoe向け)
目立った修正のうちの1つ目は、Webブラウザエンジン「WebKit」の脆弱性。細工されたWebコンテンツを処理することで、任意のコードが実行される恐れがあるというもので、WebKit本体の「CVE-2026-112697」、「CVE-2026-112655」や、WebKit JavaScript Bindingsの「CVE-2026-112626」などが該当する。
この脆弱性は、悪意のあるWebページを閲覧するだけで攻撃が成立しうるタイプのため、影響を受けるユーザーの範囲が広く、今回のアップデートの多くで修正されている。
2つ目は、App Storeコンポーネントの「CVE-2026-112690」。リモートの攻撃者がWebContentサンドボックスを抜け出せる可能性があるというもの。
3つ目はMac向けで、カーネルの「CVE-2026-112438」。権限を持たない攻撃者が、root権限で任意のコードを実行できる可能性があるというもの。
macOSではこのほかにも、Security、StorageKit、configd、CloudKitなど多くのコンポーネントで、アプリがroot権限を取得できる恐れのある脆弱性が修正されている。
また、iPhone XS/XS Max/XR、iPad(第7世代)など、iOS 27.2の対象外となる旧機種で使われるiOS/iPadOS 18.7.11では、CoreGraphicsの「CVE-2026-86950」が修正された。
これは細工されたファイルを処理することで任意のコードが実行される恐れがあるもので、Appleは、iOS 27より前のバージョンにおいて、特定の個人を標的とした極めて高度な攻撃で悪用された可能性があるとの報告を把握しているという。古い機種を使っているユーザーも、アップデートを適用しておきたい。