スーパーコンピューター「富岳」は、いかにして不正アクセスされたのか
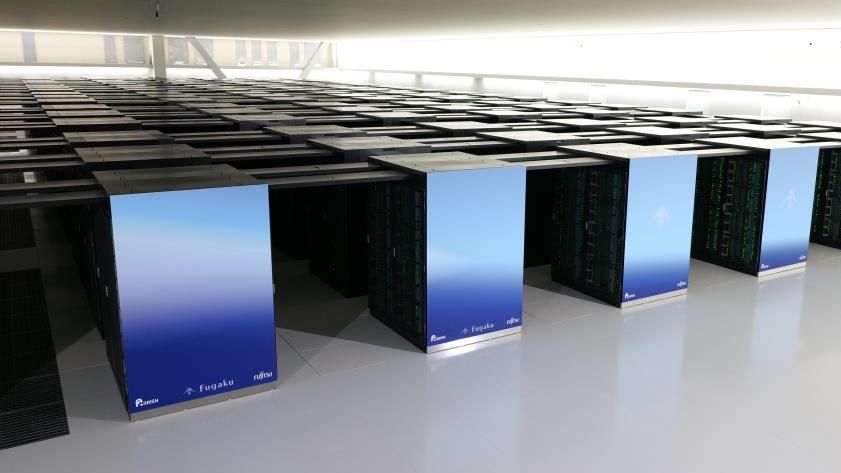
理化学研究所(理研)のスーパーコンピューター「富岳」の運用系システムが、このほど外部からの不正アクセスを受けた。個人情報が漏えいした可能性は最大で4,597人分に及び、利用者が保存していたファイルを持ち出された恐れもあるという。理研は富岳の運用を停止しており、再開のめどは立っていない。
富岳は総事業費として約1,300億円をかけて整備されたスーパーコンピューターで、2021年3月に本格稼働を開始した。スーパーコンピューターの計算速度を競う世界ランキング「TOP500」では、20年6月から4期連続で世界一になった実績をもつ。今年の最新ランキングは9位だが、それでも日本にとって重要なコンピューターシステムであることには変わりない。
そんなスーパーコンピューターへの不正アクセスの足がかりとなったのは、インターネット上に公開されていた富岳の稼働状況を示すページ(ダッシュボード)だったという。ただし、理研は具体的な侵入方法は調査中としており、なぜ公開ページから内部ネットワークにまで到達できたのかは明らかになっていない。
一部に改ざん行為も発覚
理研によると、11月10〜13日に公開ダッシュボードを足がかりに、外部の第三者が運用系の内部ネットワークへ侵入した。理研は12日に不審な通信を検知し、保守管理の委託先と連携して調査を開始。その後、13日16時33分に不正アクセスの事実を確認し、20時59分に文部科学省へ報告のうえ、侵入に使われたシステムを22時07分に隔離した。
さらに、14日4時30分に運用を停止して外部からのアクセスを遮断し、同じ日の20時20分には管理用の鍵を入れ替えた。関芳弘文部科学相は17日の記者会見で、富岳を構成するサーバーに管理者権限でアクセスできる鍵が外部に持ち出されていたことが14日に理研からの報告で判明し、15日には不正アクセスの入り口となったページが判明したほか、「実際に一部の利用者の認証情報が持ち出されたことが確認された」と説明している。
侵入者は内部の複数のサーバーを不正に操作したほか、一部のサーバーではプログラムの設置などの改ざん行為に及んでいたという。さらに、取得した認証情報の一部を使って他のシステムへの接続を試みた痕跡も確認されている。これらの接続が実際に成功したかどうかは、理研が関係機関と協力して調べている段階だ。
11月15日16時18分には、利用者へのメール通知と同時に、実行中と待機中の計算ジョブ(研究者がスーパーコンピューターに実行させる計算処理の単位)をすべて停止し、全利用者のログイン用公開鍵を無効化した。なお、通知メールの文面は15日からSNS上で拡散しており、理研は16日に報道各社の取材に対してメールの送信を認めている。
持ち出された可能性のある情報は?
今回の不正アクセスで漏えいした可能性がある情報のひとつは、認証システムに登録されていた利用者の情報だ。最大で4,222人に上る富岳の利用者の氏名とメールアドレス、IDのほか、スーパーコンピューター「理究」を利用していた最大375人の氏名とメールアドレスが対象だという。これらの数字はいずれも登録されていた最大人数であり、必ずしも全員の個人情報の漏えいが確定したわけではない。
理究は、人工知能(AI)を使った科学研究の開発用スーパーコンピューターで、2026年10月14日に本格運用が始まったばかりだった。今回の発表では、理究の計算システム自体への侵入には触れておらず、利用者情報が対象に含まれる理由も説明されていない。また、認証システムを共有しているのかどうかも明らかになっていない。
漏えいの可能性が疑われるもうひとつの情報は、利用者のホームディレクトリーに保存されていたファイルである。これには理研の外にあるスーパーコンピューターやサービスに接続するための認証情報(SSH秘密鍵やアクセスキーなど)と、研究データが含まれるという。