JPCERT/CC、相次ぐ不正アクセス事案について攻撃手法や対策をまとめたページを公開
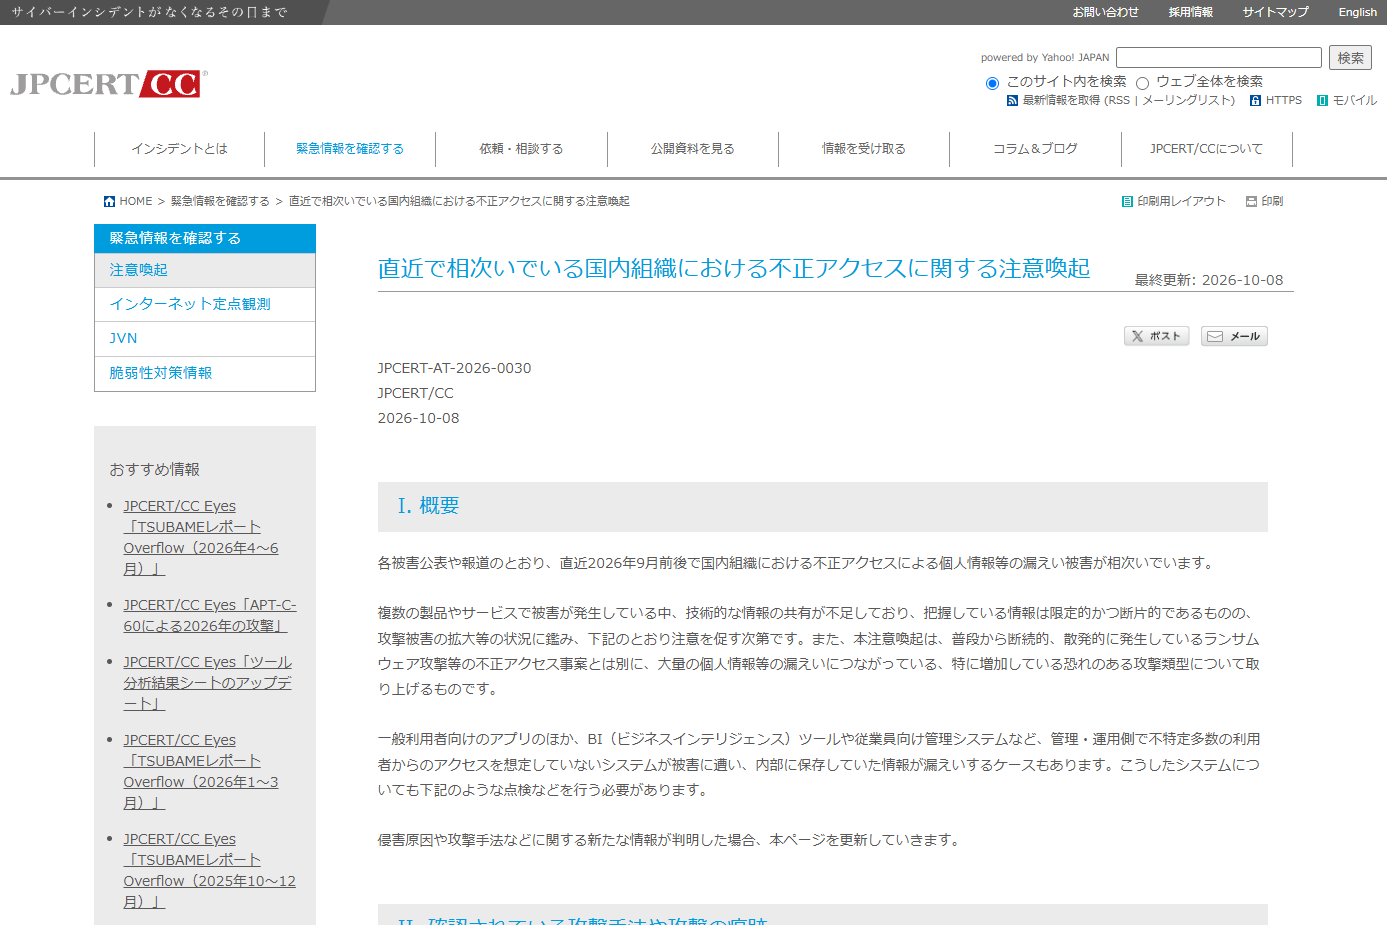
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は10月8日、直近で相次いでいる国内組織における不正アクセスによる個人情報などの漏えいについて注意喚起を実施した。同センターが公開したウェブページでは、攻撃手法や攻撃の痕跡、対策などについて解説されている。
同センターに寄せられた情報などに基づく「確認されている攻撃手法や攻撃の痕跡」として、次の3つのケースが紹介されている。なお、全ての事案で同一の攻撃手法が使用されていることを示すものではなく、今後の状況などを踏まえて情報を追加する可能性があるとしている。
また、JPCERT/CCの注意喚起では、不審なアクセス元のIPアドレスやUser-Agentの例も掲載している。
一連の攻撃については、1つの共通するソフトウェアの脆弱性を悪用しているのではなく、標的ごとにさまざまな既知の脆弱性有無についてスキャンし、脆弱性を探索して悪用を試行したり、脆弱性ではないものの、機器の管理不備等を悪用した攻撃(環境設定ファイルやバックアップファイルの窃取など)を試みている可能性があるという。
アプリの管理用APIへの不正なリクエストによって、情報の不正な書き換えなどが発生しているケースがあるという。JPCERT/CCでは、次の攻撃手口に関する報告を受けている。
- 一般公開しているスマートフォンアプリを解析しAPIのエンドポイントやキーを特定する
- 本来画面操作では実行できない内部APIに対する攻撃
- 他のシステムの侵害で窃取したAPIキーを使用する
オープンソースのBIツール「Metabase」に存在するSQLインジェクションの脆弱性を悪用した攻撃が確認されているという。この脆弱性が悪用された場合、遠隔の第三者が認証なしで細工したリクエストを送信することで、Metabaseのアプリケーションデータベースに対して不正なSQLクエリを実行し、Metabaseの管理者権限を取得する可能性がある。
Metabaseは、脆弱性が修正された最新のバージョンにアップデートするよう求めている。
JPCERT/CCは、報告されている攻撃手口に基づいて、次の対策を実施するよう求めている。
- APIへのアクセスには単位時間あたりのリクエスト件数を制限し、短時間に繰り返されるアクセスや大量実行を防止する
- ログイン、パスワードリセット、SMS送信、検索処理などの負荷や悪用のリスクが高い機能には個別にレート制限や利用回数制限を設定する
- 非公開APIを含む各APIエンドポイントでアクセス制御を実施し、許可された利用者やHTTPメソッドからのアクセスのみを受け付ける
- API利用者やAPIトークンには必要最小限の権限のみを付与する
- APIトークンには適切な有効期限を設定し、長期間有効なトークンの使用を避ける
- 不要となった、または漏えいが疑われるAPIトークンは速やかに無効化できるようにする
- サービスの利用地域が限定される場合は、アクセス元の地域を制限する
- 既知の脆弱性の影響を受けるバージョンで運用している場合は、修正済みのアップデートを適用する
- ウェブサーバーなどが侵害された後の横展開対策を見直す
- 不正アクセス検知体制の点検と検知時の初動対応を見直す
- 漏えい発生時を想定した、平時からの顧客への二次被害防止などの呼びかけ(多要素認証など)
- 業務上必要のないサービスや機能(管理機能など)がインターネットに公開されている場合、公開を停止する
- 法令や契約などで定められた保存期間を過ぎたデータや利用目的を終えたデータを残さない